18 Mei 2010

[Motor] Pemasangan Rantai Keteng FU


1. Pastikan magnet pada posisi top "T" di lubang bak magnet (garis tanda 'T')

2. Kemudian arahkan tanda panah no.1 pada gir keteng (kem out) sejajar dengan bibir tutup klep diikuti pemasangan tanda panah no.2 di gir yang sama kearah tegak ke atas

3. setelah tanda panah no.1 dan no.2 posisinya tepat, lalu arahkan tanda panah n0.3 di gir keteng (kem In) juga tegak ke atas. Biar gerak kem out dan in seirama, pastikan tanda panah no.1 dan no.3 memiliki jarak 16 mata rantai keteng.

4. jelasnya bisa dilihat gambarnya ^^

04 Desember 2009

[Komputer] Menghilangkan Virus Pada Yahoo Messenger


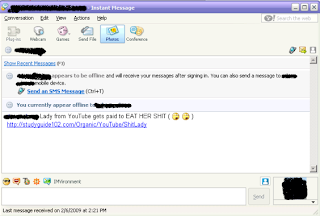
Virus Coutsonif.A
Virus ini menyebar dengan mengirimkan dirinya ke semua kontak yang ada dalam alamat aplikasi tersebut dari komputer yang terinfeksi berupa link.

Cara menghilangkannya:
1. Disable 'system restore' selama proses pembersihan

2. Disable autorun windows
  • klik 'start'
  • klik 'run'
  • ketik GPEDIT.MSC
  • pada menu 'Computer Configuration' dan 'User Configuration', klik 'Administrative Templates'
  • klik 'system'
  • klik kanan pada 'Turn On Autoplay', pilih 'properties'
  • pada tabulasi 'setting', pilih 'enabled'
  • pada kolom 'Turn off autoplay on' pilih 'all drives'
  • klik 'OK'
3. Gunakan tools 'security task manager' kemudian hapus file 'sysmgr.exe', 'vshost.exe', 'winservices.exe', '*.tmp'

4. Repair registry yang sudah diubah oleh virus. Silahkan salin script dibawah ini pada program notepad kemudian simpan dengan nama 'repair.inf'. Jalankan file tersebut dengan cara klik kanan lalu pilih install

[Version]
Signature=”$Chicago$”
Provider=Vaksincom Oyee

[DefaultInstall]
AddReg=UnhookRegKey
DelReg=del

[UnhookRegKey]

HKLM, Software\CLASSES\batfile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\comfile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\exefile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\piffile\shell\open\command,,,”"”%1″” %*”
HKLM, Software\CLASSES\regfile\shell\open\command,,,”regedit.exe “%1″”
HKLM, Software\CLASSES\scrfile\shell\open\command,,,”"”%1″” %*”
HKLM, SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon, Shell,0, “Explorer.exe”
HKCU, SessionInformation, ProgramCount, 0×00010001,3
HKCU, AppEvents\Schemes\Apps\Explorer\BlockedPopup\.current,,,”C:\WINDOWS\media\Windows XP Pop-up Blocked.wav”
HKCU, AppEvents\Schemes\Apps\Explorer\EmptyRecycleBin\.Current,,,”C:\Windows\media\Windows XP Recycle.wav”
HKCU, AppEvents\Schemes\Apps\Explorer\Navigating\.Current,,,”C:\Windows\media\Windows XP Start.wav”
HKCU, AppEvents\Schemes\Apps\Explorer\SecurityBand\.current,,,”C:\WINDOWS\media\Windows XP Information Bar.wav”

[del]

HKLM, SOFTWARE\Microsoft\Windows\CurrentVersion\Run, Microsoft(R) System Manager
HKCU, Software\Microsoft\Windows\CurrentVersion\Run, bMaxUserPortWindows Service help
HKLM, SYSTEM\CurrentControlSet\Services\Tcpip\Parameters, MaxUserPort


5. Hapus file berikut

C:\vshost.exe [all drive]

C:\autorun.inf [all drive]

C:\RECYCLER\S-1-5-21-9949614401-9544371273-983011715-7040\winservices.exe

C:\Documents and Settings\%user%\Local Settings\Temp

A415.tmp [acak]

034.exe [acak]

Lady_Eats_Her_Shit–www.youtube.com

C:\WINDOWS\system32\sysmgr.exe

C:\WINDOWS\TEMP\5755.tmp

C:\windows\system32\crypts.dll

C:\windows\system32\msvcrt2.dll


6. Untuk pembersihan optimal dan mencegah infeksi ulang silahkan gunakan antivirus yang dapat mendeteksi dan menghilangkan virus ini up to date. Anda juga dapat download tools Norman Malware Cleaner.


Sumber: Detiki.net

26 November 2009

[Komputer] Arti Kode Beep Bios


AMI (American Megatrends) BIOS

1x pendek: RAM
5x pendek: prosesor
6x pendek: keyboard
8x pendek: VGA
9x pendek: BIOS
10x pendek: CMOS
11x pendek: baterai motherboard
1x panjang: no error
1x panjang, 2x pendek: VGA

Award BIOS

1x pendek: no error
1x panjang, 2x pendek: VGA
1x panjang, 3x pendek: keyboard (versi >4.5 VGA)

Compaq BIOS

1x pendek: no error
2x pendek: general BIOS
1x pendek, 2x panjang: RAM
1x panjang, 1x pendek: BIOS ROM
1x panjang, 2x pendek: VGA
1x panjang: RAM

IBM BIOS

0: PSU atau motherboard
1x pendek: no errors
1x pendek (blank screen): VGA
1x pendek (no boot): floopy drive
pendek berkali-kali: PSU atau motherboard
1x panjang, 1x pendek: motherboard
1x panjang, 2x pendek: VGA
3x panjang: keyboard

Phoenix BIOS

1x-1x-3x: CMOS
1x-1x-4x: BIOS
1x-3x-1x: RAM
3x-2x-4x: keyboard

3x-3x-4x: VGA
4x-4x-1x: serial port
4x-4x-2x: parallel port

10 Agustus 2009

[Motor] Membaca Ukuran Rantai

Macam-macam ukuran rantai: 415, 420, 428, 428H dan 520. Apa artinya?

Contoh rantai ukuran 428.


gambar 1

Angka 4 menyatakan jarak antar pin rantai (gambar 1).
Besarnya A adalah 1/8 inci. Cara mencarinya sebagai berikut.
A/8 inci atau 4/8 inci. Kalau mau dalam satuan mm tinggal dikalikan 25,4 mm, jadi 4/8 x 25,4 mm = 12,7 mm. Jadi jarak antar 2 pin tersebut adalah 12,7 mm


gambar 2

Dua angka dibelakang adalah 28. Itu menyatakan lebar antara plat kiri dan kanan (gambar 2).
Konversinya harus lihat tabel. Seperti kode 28 sama dengan 7,85


Sebenernya dengan ngeliat tabel udah jelas kok semua.. ^^

Untuk 428H. Apakah arti dari huruf H? Itu artinya Hard. Ukurannya sama dengan rantai 428 biasa tetapi plat rantai lebih tebal.

TABEL KEKUATAN RANTAI
Tipe..........Tensile Strength/ Uji Tarik (kg)
415 .......................... 1600
420 .......................... 1600
428 .......................... 1750
428H ....................... 2100
520 .......................... 2700

04 Agustus 2009

[Komputer] Menghapus Virus RVHOST.EXE


Coba cara berikut:
  • Matikan system restore
  • Kalau di antivirus anda ada fitur Resident Shield, nonaktifkan dulu
  • Download ANSAV terbaru, install dan gunakan untuk scan pc anda
  • Scan selesai, lanjutkan dengan "fix registry"
  • Masuk ke regedit, kalau nemu yang berikut delete aj
*HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run\"YahooMessenger" = "C:\WINDOWS\system32\RVHOST.exe
*HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run\"YahooMessenger" = "%System%\RVHOST.exe
*HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\WorkgroupCrawler\Shares shared\New Folder.exe
*HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\WorkgroupCrawler\Shares\"shared" = "[shared drive]New Folder.exe"
HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\Winlogon\"shell" = "explorer.exe RVHOST.exe"
  • Tutup regedit
  • Masuk tool > folder option > view. Klik "Show Hidden Files and Folders", uncheck "Hide Protected Operating System Files". Apply > OK
  • Cari file dibawah ini & kalau nemu force delete (shift + del)
*C:\WINDOWS\System32\cscript.exe
*C:\WINDOWS\System32\setting.ini
  • Run msconfig > Startup > disable entry "rvhost.exe" klik OK & restart